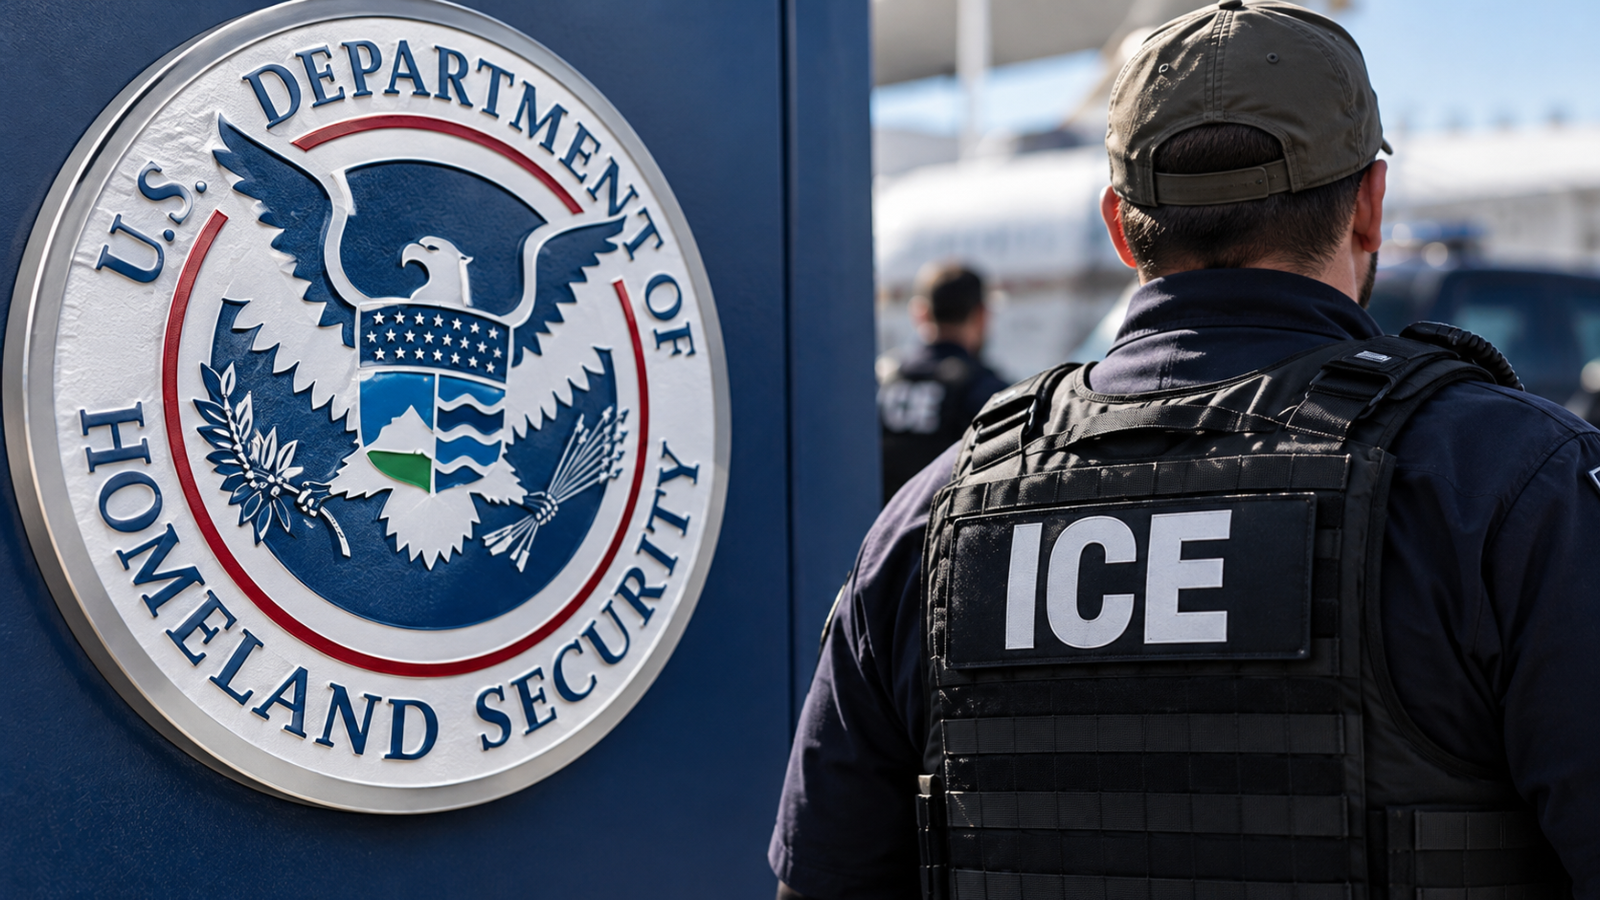
Dados de mais de 41 mil funcionários e prestadores de serviços do Departamento de Segurança Interna dos Estados Unidos (DHS) foram divulgados na internet por um grupo de hackers ativistas. Entre os profissionais identificados estão agentes do Serviço de Imigração e Alfândega (ICE), da Alfândega e Proteção de Fronteiras (CBP) e de outras agências federais.
O vazamento, divulgado na quarta-feira (28), expôs informações como nomes, endereços de e-mail, números de telefone profissionais, cargos, unidades de trabalho e detalhes sobre atividades desempenhadas por funcionários do governo americano.
Parte dos registros também contém referências a operações de vigilância, investigações criminais e atividades realizadas por agentes que trabalham de maneira não ostensiva.
O material foi publicado em uma base de dados pesquisável chamada Icepick, organizada por ativistas ligados à transparência digital.
O DHS confirmou que está ciente de uma possível violação de segurança e informou que trabalha para investigar o episódio e proteger seus funcionários.
Vazamento atinge milhares de agentes de imigração
A dimensão do vazamento chamou a atenção de especialistas em segurança digital e de autoridades americanas.
Segundo informações divulgadas pela Reuters, pelo Washington Post e pela revista Wired, os registros abrangem profissionais de diferentes setores do Departamento de Segurança Interna.
Entre os dados identificados estão informações de mais de 21 mil funcionários da Alfândega e Proteção de Fronteiras, agência responsável pelo controle das fronteiras e pela fiscalização da entrada de pessoas e mercadorias nos Estados Unidos.
Milhares de outros registros estão associados ao ICE, órgão responsável por investigações migratórias, detenções e operações de fiscalização das leis de imigração.
A documentação também menciona funcionários do Serviço de Cidadania e Imigração dos Estados Unidos (USCIS), além de profissionais ligados à segurança cibernética e a outras atividades federais.
Os registros incluem servidores públicos, prestadores de serviços terceirizados e profissionais com diferentes níveis de responsabilidade.
A quantidade de informações expostas faz do episódio um dos maiores vazamentos conhecidos envolvendo a identificação de funcionários do DHS.
Grupo de hackers reivindica acesso às informações
A responsabilidade pela obtenção dos registros foi reivindicada por um grupo que se identifica como Department of Peace, ou Departamento da Paz, em português.
Os integrantes afirmam ter conseguido acesso às informações por meio de um sistema de autenticação utilizado por funcionários do DHS.
Segundo o grupo, os dados teriam sido extraídos de uma plataforma de acesso corporativo associada à empresa de tecnologia Okta, especializada em gerenciamento de identidades digitais.
A alegação, entretanto, ainda não foi confirmada por uma investigação independente.
A Okta informou que não encontrou evidências de comprometimento de seus próprios sistemas ou de seus dados.
Isso significa que, até o momento, não está esclarecido se a obtenção dos registros ocorreu por uma falha técnica, pelo uso indevido de credenciais ou por outro mecanismo de acesso.
A investigação deverá determinar como as informações foram obtidas e se houve comprometimento direto de sistemas governamentais.
Informações foram organizadas em banco de dados público
Após a obtenção dos registros, o material foi compartilhado com a organização Distributed Denial of Secrets, conhecida como DDoSecrets, que atua na preservação e divulgação de documentos de interesse público.
A publicação também contou com a participação da pesquisadora e ativista de segurança digital maia arson crimew.
Os dados foram organizados em uma ferramenta denominada Icepick, que permite consultar registros relacionados a funcionários e estruturas administrativas do DHS.
Os responsáveis pela divulgação afirmam que o objetivo é ampliar a transparência sobre a atuação das agências federais, especialmente em um momento de intensificação das operações de imigração nos Estados Unidos.
A iniciativa, entretanto, provocou preocupações sobre a exposição de profissionais que desempenham funções sensíveis, incluindo atividades investigativas e operações de segurança.
Os responsáveis pela publicação reconhecem que a base de dados pode conter informações incompletas ou incorretas.
Registros incluem referências a investigações e vigilância
Além de informações profissionais, parte dos documentos divulgados apresenta detalhes sobre funções e atividades desenvolvidas por servidores federais.
Segundo a Wired, os registros incluem referências a grupos internos relacionados a operações de vigilância, perícia digital, investigações e atividades realizadas por agentes disfarçados.
Também foram identificadas informações sobre ferramentas tecnológicas utilizadas por equipes do governo americano.
A exposição desses dados pode permitir que pessoas externas identifiquem relações entre funcionários, setores administrativos e atividades operacionais.
Especialistas alertam que esse tipo de informação pode ser utilizado em tentativas de fraude, falsificação de identidade e ataques direcionados contra sistemas governamentais.
Outro risco envolve a possível identificação de agentes que trabalham em investigações sensíveis.
Embora parte das informações profissionais de servidores públicos possa estar disponível em registros oficiais, a reunião de milhares de dados em uma única plataforma amplia a facilidade de acesso e cruzamento dessas informações.
Governo americano confirma investigação
O Departamento de Segurança Interna informou que está investigando uma possível violação de segurança relacionada à divulgação dos registros.
Em declaração à Reuters, o DHS afirmou que está trabalhando para responder à situação e garantir a proteção dos funcionários afetados.
O órgão não confirmou publicamente como os dados foram obtidos nem apresentou uma conclusão sobre a extensão do comprometimento de seus sistemas.
Também não foi informado se todas as pessoas identificadas na base de dados já foram notificadas.
A Reuters conseguiu confirmar individualmente parte dos registros, mas ressaltou que não foi possível verificar de maneira independente a autenticidade de todo o material divulgado.
O episódio permanece sob investigação.
Especialistas alertam para riscos de fraudes e ameaças
A exposição de informações profissionais de agentes federais pode ter consequências que vão além da privacidade dos funcionários.
Especialistas em segurança cibernética explicam que dados sobre cargos, contatos e estruturas administrativas podem facilitar tentativas de engenharia social, técnica utilizada por criminosos para obter acesso a sistemas por meio de mensagens fraudulentas ou da falsificação de identidade.
As informações também podem ser cruzadas com outros bancos de dados disponíveis na internet.
Essa combinação aumenta o risco de ataques direcionados, tentativas de invasão e identificação de pessoas envolvidas em investigações confidenciais.
Por outro lado, os responsáveis pela divulgação defendem que a identificação de funcionários públicos pode contribuir para a fiscalização das atividades governamentais.
O episódio coloca em discussão os limites entre transparência administrativa, proteção de dados e segurança de profissionais que exercem funções sensíveis.
Vazamento acontece em meio a críticas às operações do ICE
A divulgação ocorre em um período de intenso debate sobre a política migratória dos Estados Unidos.
As operações do ICE e da Patrulha de Fronteira têm provocado manifestações de apoio e críticas, especialmente em relação às abordagens utilizadas durante detenções e ações de fiscalização.
O governo americano sustenta que a proteção da identidade de determinados agentes é necessária para evitar ameaças e preservar a segurança das operações.
Organizações de direitos civis, por sua vez, defendem maior transparência sobre a atuação das autoridades e mecanismos de responsabilização em casos de possíveis abusos.
O vazamento amplia essa discussão ao expor informações de funcionários de diferentes níveis do DHS, incluindo profissionais que não participam diretamente de operações migratórias.
Outros órgãos federais também foram alvo de incidentes recentes
O caso acontece após outros episódios envolvendo informações de funcionários e instituições do governo americano.
Em setembro, o grupo de hackers ShinyHunters afirmou ter obtido uma grande quantidade de dados relacionados ao FBI, incluindo informações profissionais e pessoais de funcionários.
O Departamento de Defesa também enfrentou questionamentos relacionados a uma violação de dados que atingiu integrantes atuais e antigos das Forças Armadas.
Embora os episódios tenham características diferentes, eles evidenciam os desafios enfrentados por órgãos federais na proteção de grandes volumes de informações digitais.
Ainda não há conclusão sobre a origem do vazamento
As autoridades americanas continuam investigando a origem dos registros divulgados e as possíveis consequências para os funcionários afetados.
Uma das principais questões é determinar se houve acesso não autorizado aos sistemas do DHS ou se as informações foram obtidas por meio de credenciais, serviços integrados ou outras fontes.
Também será necessário verificar quais registros são autênticos, quais podem estar desatualizados e se informações relacionadas a operações sensíveis foram comprometidas.
Até o momento, não há confirmação oficial de que o sistema da Okta tenha sido invadido.
O DHS informou que poderá divulgar novas atualizações conforme o avanço das investigações.
A dimensão do vazamento e a natureza das informações expostas tornam o episódio um importante caso de segurança cibernética envolvendo o governo federal dos Estados Unidos.